
Drohnen treffen Yandex – Bots plötzlich leiser?
Nach Angriffen auf drei russische Datenzentren bricht automatisierter Yandex-Verkehr ein – politische Botnetze sind damit nicht bewiesen.
Eine Serie von Drohnenangriffen auf Rechenzentren des russischen Technologiekonzerns Yandex sorgt weit über Russland hinaus für Aufmerksamkeit. Innerhalb weniger Tage wurden Standorte in den Regionen Rjasan, Kaluga und Wladimir getroffen. Gleichzeitig brach der von Yandex-Netzen ausgehende automatisierte Internetverkehr zeitweise massiv ein. In sozialen Netzwerken entstand daraufhin schnell die These, dass mit den Rechenzentren auch Teile russischer Bot- und Einflussnetzwerke ausgefallen seien.
Bestätigt ist zunächst der technische Schaden. Nach Angaben von Yandex wurde der Betrieb des Rechenzentrums in der Region Wladimir nach einem Drohnenangriff vollständig eingestellt. Bereits zuvor waren Einrichtungen in Sasowo in der Region Rjasan und in der Region Kaluga getroffen worden. Die Nachrichtenagentur Reuters berichtet über die Ausfälle der Yandex-Infrastruktur.
Damit gerät erstmals in größerem Umfang eine Infrastruktur ins Zentrum des russisch-ukrainischen Krieges, die nicht unmittelbar mit Energieversorgung, Ölproduktion oder Transportwegen verbunden ist. Rechenzentren sind jedoch längst Teil der kritischen Infrastruktur moderner Staaten. Sie betreiben Suchmaschinen, Cloud-Dienste, Bezahlsysteme, künstliche Intelligenz und zahlreiche digitale Angebote von Unternehmen.
Drei Yandex-Rechenzentren innerhalb weniger Tage getroffen
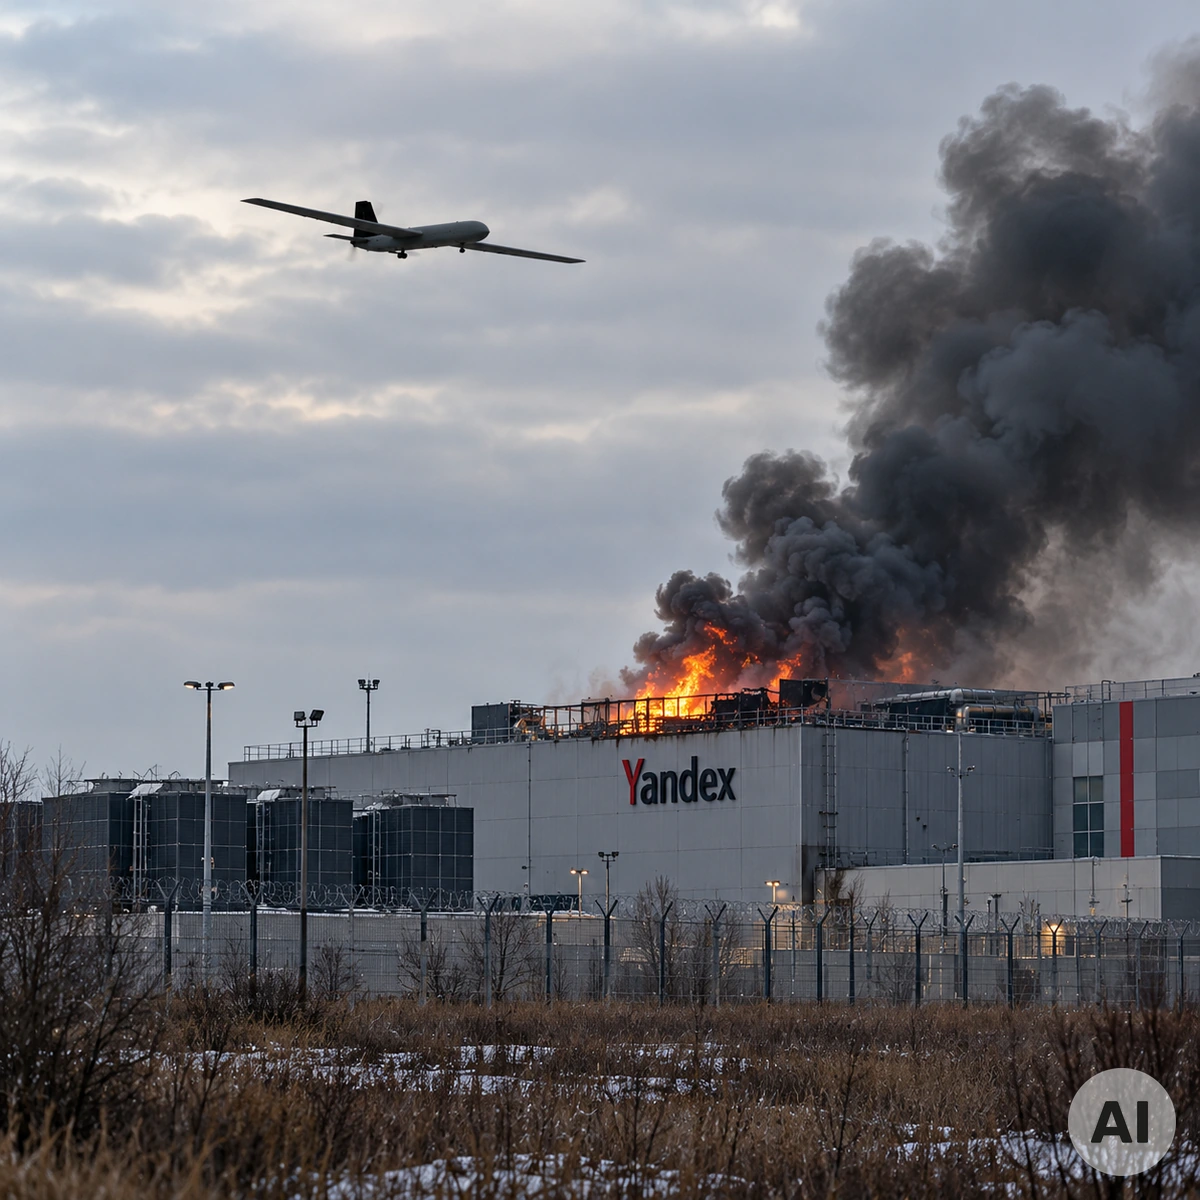
Die Angriffswelle begann in der Nacht zum 8. Oktober am Yandex-Standort Sasowo. Dort befinden sich große Serverkapazitäten; nach Medienberichten waren an diesem Standort auch Hochleistungsrechner für die Entwicklung künstlicher Intelligenz untergebracht. Einen Tag später wurde Infrastruktur in der Region Kaluga beschädigt. Am 11. Oktober folgte der Angriff auf das Rechenzentrum in der Region Wladimir.
Yandex bestätigte nach dem jüngsten Angriff Schäden an der Infrastruktur und erklärte, dass der Betrieb des Standorts vollständig ausgesetzt worden sei. Andere verfügbare Ressourcen seien zeitweise instabil gewesen. Parallel wurden Störungen verschiedener Yandex-Dienste gemeldet.
Yandex besitzt für Russland eine deutlich größere Bedeutung als eine gewöhnliche Suchmaschine. Zum Konzernumfeld gehören unter anderem Suchdienste, Karten und Navigation, E-Mail-Angebote, Taxi- und Lieferdienste, Zahlungsangebote, Cloud-Infrastruktur und Anwendungen künstlicher Intelligenz. Ausfälle großer Yandex-Rechenzentren können deshalb Auswirkungen auf zahlreiche weitere Unternehmen und digitale Dienstleistungen haben.
Der auffällige Einbruch beim automatisierten Datenverkehr
Besonders große Aufmerksamkeit erhielt nach den Angriffen eine Entwicklung in den öffentlich zugänglichen Netzwerkdaten von Cloudflare. Der automatisierte HTTP-Verkehr aus dem Yandex-Netz AS13238 sank zeitweise auf einen Bruchteil des zuvor beobachteten Niveaus.
Analysen der Daten kamen für den 11. Oktober auf einen Rückgang um ungefähr 94 Prozent gegenüber durchschnittlichen Werten aus der zweiten Septemberhälfte. Die Entwicklung lässt sich grundsätzlich über Cloudflare Radar für das Yandex-Netz AS13238 verfolgen.
Genau an dieser Stelle ist jedoch eine wichtige Unterscheidung notwendig. Cloudflare bezeichnet automatisierte HTTP-Anfragen technisch als Bot-Traffic. Dazu gehören nicht nur Accounts, die automatisch Beiträge in sozialen Netzwerken verbreiten. Auch Suchmaschinen-Crawler, Indexierungsprogramme, automatisierte Dienste und andere Software erzeugen solchen Datenverkehr.
Yandex betreibt eine der größten Suchmaschinen im russischsprachigen Internet. Ein erheblicher Teil des automatisierten Verkehrs kann deshalb aus gewöhnlichen Crawlern und anderen legitimen automatisierten Systemen stammen. Aus einem starken Rückgang dieses Verkehrs lässt sich nicht automatisch ableiten, dass politische Propaganda-Bots im gleichen Umfang ausgefallen sind.
Spekulationen über russische Bots erreichen Deutschland
In mehreren europäischen Ländern verbreiteten sich dennoch innerhalb kurzer Zeit Meldungen, wonach nach den Yandex-Ausfällen auffällig weniger aggressive oder automatisiert wirkende Beiträge in sozialen Netzwerken erschienen seien. Auch Behauptungen über einen Rückgang von Online-Aktivitäten im Umfeld der AfD wurden verbreitet.
Für einen direkten Zusammenhang zwischen den beschädigten Yandex-Rechenzentren und einer bestimmten deutschen Partei gibt es bislang jedoch keine belastbaren öffentlich zugänglichen Daten. Weder die Cloudflare-Statistik noch die bisher bekannten technischen Informationen zeigen, welche Inhalte von den ausgefallenen automatisierten Systemen verbreitet wurden oder welche Accounts damit verbunden waren.
Auch der ukrainische Präsident Wolodymyr Selenskyj griff die Diskussion auf. Er erklärte, nach den Angriffen auf Yandex-Infrastruktur seien in sozialen Netzwerken weniger Hass, Spaltung und Provokationen wahrnehmbar gewesen. Das ist eine politische Aussage des ukrainischen Präsidenten und kein technischer Nachweis für die Herkunft einzelner Accounts.
Euronews untersuchte die Behauptungen zum Einbruch der Bot-Aktivität und weist ebenfalls darauf hin, dass die vorhandenen Verkehrsdaten legitime automatisierte Systeme einschließen und keinen Beweis für den Ausfall kremlnaher Social-Media-Bots liefern.
Digitale Infrastruktur wird zum strategischen Ziel
Unabhängig von der Bot-Debatte zeigen die Angriffe eine weitere Verschiebung des Krieges. Neben Raffinerien, Energieanlagen, Flughäfen, Logistikzentren und Industrieanlagen geraten zunehmend auch Rechenzentren und Telekommunikationsinfrastruktur in den Fokus.
Die Ukraine bezeichnet ihre Angriffe auf russische digitale Infrastruktur als Reaktion auf russische Attacken gegen ukrainische Rechenzentren und Kommunikationssysteme. Damit entsteht eine neue Dimension des gegenseitigen Infrastrukturkrieges: Nicht nur physische Energieversorgung und Produktion, sondern auch Cloud-Dienste, Datenverarbeitung und künstliche Intelligenz werden zu strategisch relevanten Ressourcen.
Für Russland ist dies besonders bedeutsam. Viele digitale Dienste sind auf wenige große Anbieter und leistungsfähige Rechenzentren konzentriert. Werden mehrere Standorte gleichzeitig beschädigt, müssen Daten und Anwendungen kurzfristig auf andere Kapazitäten verlagert werden. Dabei entstehen technische Engpässe, höhere Kosten und zusätzliche Anforderungen an den Schutz der Anlagen.
Was derzeit tatsächlich als gesichert gelten kann
Gesichert ist, dass mehrere wichtige Yandex-Rechenzentren innerhalb weniger Tage durch Drohnenangriffe beschädigt wurden und mindestens zwei Standorte ihren Betrieb zeitweise vollständig einstellen mussten. Ebenfalls sichtbar ist ein außergewöhnlich starker Einbruch automatisierter Netzwerkaktivität aus dem Yandex-Netz.
Nicht gesichert ist dagegen die vielfach verbreitete Behauptung, dass dieser Rückgang unmittelbar den Ausfall russischer Propaganda-Botnetze beweise. Dafür wären Daten über konkrete Accounts, Betreiber, Serververbindungen und veröffentlichte Inhalte erforderlich. Solche Nachweise liegen öffentlich bislang nicht vor.
Politisch bleibt die Entwicklung dennoch relevant. Die Angriffe zeigen, wie abhängig moderne Staaten von wenigen großen digitalen Infrastrukturstandorten geworden sind. Serverhallen, Cloud-Plattformen und Rechenzentren sind damit nicht mehr nur technische Einrichtungen, sondern zunehmend Teil der strategischen Infrastruktur eines Landes.
Ob die Schäden bei Yandex tatsächlich größere russische Einflussoperationen im Ausland beeinträchtigt haben, dürfte sich erst beurteilen lassen, wenn Plattformbetreiber oder unabhängige Forscher konkrete Account-Netzwerke über einen längeren Zeitraum analysieren. Der technische Einbruch ist real. Seine politische Bedeutung muss dagegen weiterhin sauber von den derzeit kursierenden Spekulationen getrennt werden.
12.10.2026 - Tobias Dalacker - info@muenzkauf.de
Ihre Bewertung, Ihr Kommentar oder Ihre Frage
Bewertungen und Kommentare