
Hackerangriffe auf FBI und US-Agrarministerium
Mutmaßliche Eindringlinge im US-Fahndungssystem und ein Angriff auf Agrarzahlungen werfen Fragen zur Sicherheit amerikanischer Behörden auf.
Inhaltsverzeichnis
In den USA untersuchen Sicherheitsbehörden zwei schwerwiegende Cybervorfälle. Hacker sollen in das zentrale Fahndungs- und Informationssystem der Bundespolizei FBI eingedrungen sein. Auch das US-Landwirtschaftsministerium (USDA) ist von einem Angriff auf seine IT-Infrastruktur betroffen. Nach Medienberichten vom 20. und 21. November 2026 geht es um sensible Polizeidaten und ein System, über das staatliche Zahlungen an Landwirte abgewickelt werden.
Besonders brisant ist der mutmaßliche Angriff auf das National Crime Information Center (NCIC) des FBI. Die Datenbank wird landesweit von Polizeibehörden genutzt. Beim Landwirtschaftsministerium sind dagegen bereits Einschränkungen wichtiger Verwaltungsanwendungen bekannt geworden. Wer hinter den Vorfällen steckt und ob beide Angriffe miteinander zusammenhängen, ist bislang ungeklärt.
FBI untersucht möglichen Einbruch in zentrale Fahndungsdatenbank
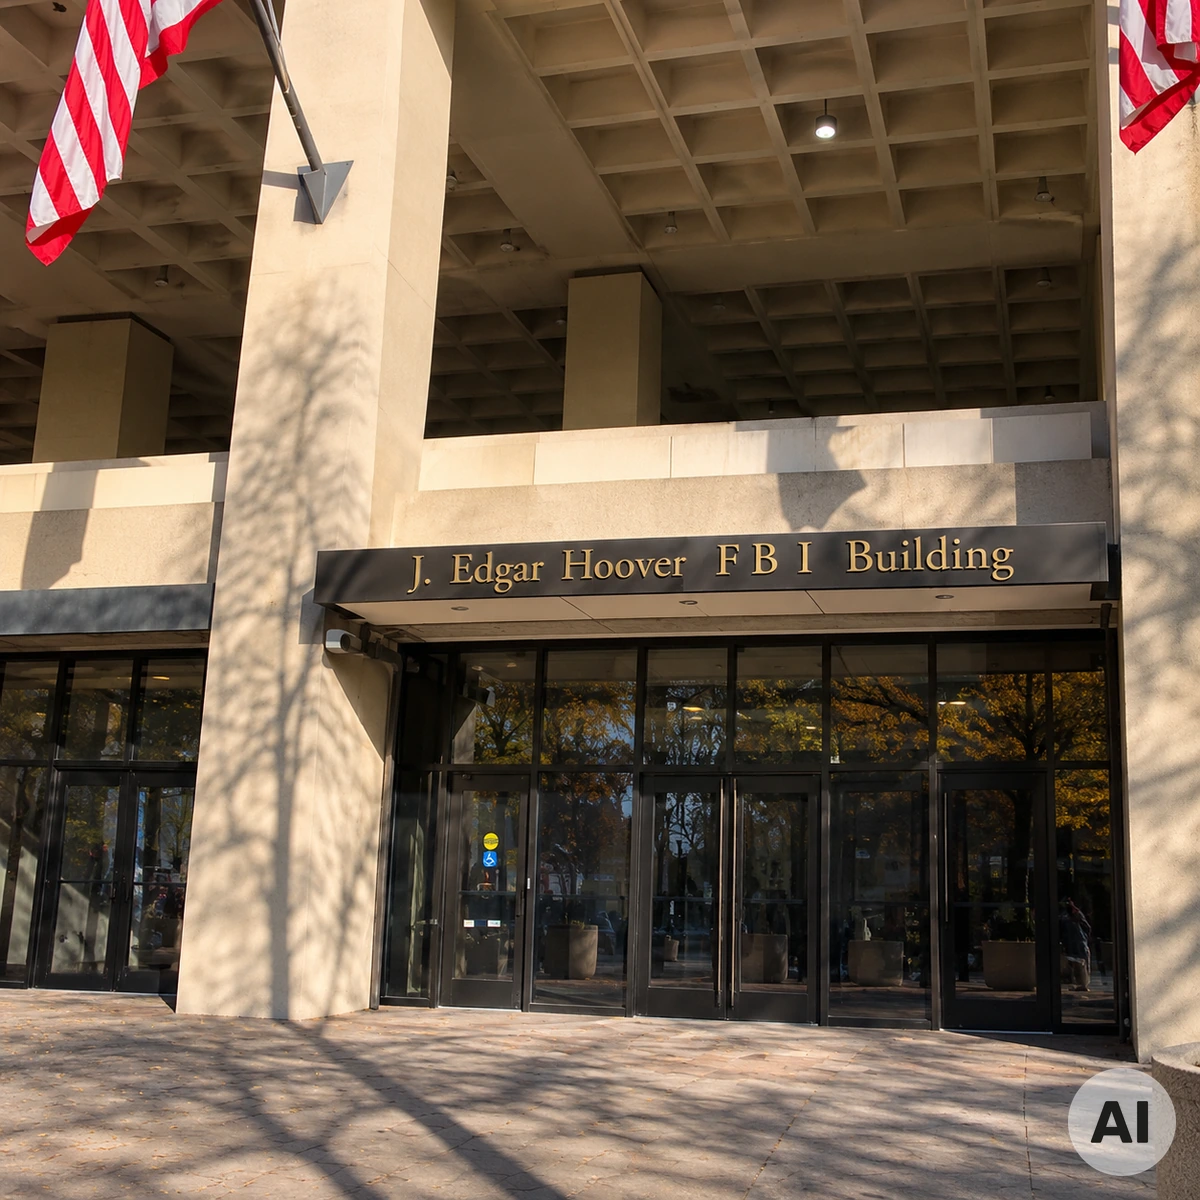
Nach Informationen des US-Nachrichtensenders CNN untersucht das FBI einen mutmaßlichen unbefugten Zugriff auf das National Crime Information Center. Der Sender beruft sich auf zwei Personen, die über die Ermittlungen informiert wurden. Auch Reuters und NBC News griffen die Meldung auf.
Das NCIC gehört zu den wichtigsten polizeilichen Informationssystemen der Vereinigten Staaten. Bundesbehörden, Polizeidienststellen der Bundesstaaten und lokale Ermittler nutzen es, um Informationen über gesuchte Personen, Haftbefehle, vermisste Menschen und gestohlene Gegenstände abzurufen.
Ein erfolgreicher Angriff könnte deshalb weitreichende Folgen haben. Neben dem möglichen Abfluss vertraulicher Informationen wäre auch eine Manipulation von Datensätzen sicherheitsrelevant. Polizeibeamte müssen sich bei Kontrollen und Ermittlungen darauf verlassen können, dass gespeicherte Angaben korrekt sind.
Ob die mutmaßlichen Angreifer tatsächlich Daten kopieren oder verändern konnten, ist jedoch nicht bekannt. Ebenso fehlen öffentlich bestätigte Angaben zur Angriffsmethode und zur Dauer eines möglichen unbefugten Zugriffs. Das FBI gab gegenüber den berichtenden Medien zunächst keine Stellungnahme ab.
Die Reuters-Berichterstattung zum mutmaßlichen FBI-Hackerangriff dokumentiert den bisherigen Ermittlungsstand.
US-Landwirtschaftsministerium meldet Sicherheitsvorfall
Parallel dazu wurde ein Cyberangriff auf das US-Landwirtschaftsministerium bekannt. Nach Recherchen von NBC News betrifft der Vorfall ein System, das zur Abwicklung staatlicher Zahlungen an landwirtschaftliche Betriebe genutzt wird.
Das Ministerium unterstützt amerikanische Landwirte unter anderem über Förderprogramme, Versicherungsleistungen und finanzielle Hilfen bei Ernteausfällen. Die dafür eingesetzten IT-Anwendungen sind Bestandteil einer umfangreichen Verwaltungsinfrastruktur.
Bereits am 19. November berichteten die Fachmedien Government Executive und Nextgov über erhebliche technische Einschränkungen. Demnach wurden mehrere Anwendungen vorsorglich außer Betrieb genommen. Interne Mitteilungen beschrieben einen Sicherheitsvorfall, auf den die IT-Verantwortlichen unter anderem mit dem Zurücksetzen von Datenbankpasswörtern reagierten.
Beschäftigte konnten zeitweise nicht auf bestimmte Anwendungen zugreifen, die für die Bearbeitung von Fördermitteln, Krediten und anderen Unterstützungsleistungen benötigt werden. Damit hatte der Vorfall bereits praktische Auswirkungen auf Verwaltungsabläufe.
Wie viele landwirtschaftliche Betriebe konkret betroffen sind und ob Zahlungen dauerhaft ausblieben, lässt sich aus den bislang veröffentlichten Informationen nicht zuverlässig bestimmen.
Die Reuters-Meldung zum Cyberangriff auf das US-Landwirtschaftsministerium bestätigt die Berichte über das betroffene Zahlungssystem.
Besteht Gefahr für sensible Forschungs- und Lebensmitteldaten?
Der Angriff auf das USDA wirft eine weitere Frage auf: Könnten die Täter über das betroffene Zahlungssystem Zugang zu anderen Bereichen des Ministeriums erlangen?
Zwei ehemalige USDA-Verantwortliche warnten laut NBC News vor dieser Möglichkeit. Als besonders sensible Bereiche nannten sie Informationen zur Lebensmittelsicherheit und Forschungsergebnisse über Krankheiten, die von Tieren auf Menschen übertragen werden können.
Eine solche Ausweitung des Angriffs ist bislang allerdings nicht nachgewiesen. Bekannt ist der Angriff auf die Zahlungsinfrastruktur. Hinweise auf einen tatsächlichen Zugriff auf biologische Forschungsdaten oder Lebensmittelinformationen wurden nicht unabhängig bestätigt.
Die Unterscheidung ist wesentlich: Ein kompromittiertes Verwaltungssystem kann weitere Systeme gefährden, ohne dass diese zwangsläufig ebenfalls angegriffen oder ihre Daten entwendet wurden.
Für die amerikanische Landwirtschaft ist der Vorfall dennoch relevant. Der Sektor ist auf funktionierende digitale Zahlungswege, Förderprogramme und Verwaltungsdaten angewiesen. Längere Störungen können insbesondere dann wirtschaftliche Folgen haben, wenn Betriebe auf zeitnahe Unterstützungszahlungen angewiesen sind.
Schon im September geriet das FBI ins Visier von Hackern
Für die amerikanische Bundespolizei ist der aktuelle Verdachtsfall nicht der erste Cybervorfall innerhalb weniger Monate.
Bereits im September 2026 wurde ein Angriff auf das Online-Karriereportal des FBI bekannt. Die Hackergruppe ShinyHunters wurde mit dem Vorfall in Verbindung gebracht. Dabei ging es um sensible personenbezogene Informationen aus dem Umfeld des Bewerbungs- und Personalwesens.
Der mutmaßliche Angriff auf das NCIC unterscheidet sich davon erheblich. Während ein Karriereportal vor allem personenbezogene Daten enthält, ist die zentrale Fahndungsdatenbank unmittelbar mit der operativen Polizeiarbeit verbunden.
Eine Verbindung zwischen den beiden FBI-Vorfällen ist nicht belegt. Ebenso gibt es bisher keine belastbaren Hinweise darauf, dass dieselben Täter auch das Landwirtschaftsministerium angegriffen haben.
Weitere IT-Ausfälle erhöhen den politischen Druck
Die Berichte fallen in eine Phase, in der mehrere größere IT-Störungen in den Vereinigten Staaten für Aufmerksamkeit sorgen. Betroffen waren unter anderem Kommunikationsdienste, der Luftverkehr und ein internes Netzwerk der National Security Agency (NSA).
Diese Ereignisse dürfen allerdings nicht mit den gemeldeten Hackerangriffen gleichgesetzt werden. Nach Angaben von NBC News wurde die Störung des betroffenen NSA-Netzwerks durch ein technisches Problem im Zusammenhang mit Wartungsarbeiten ausgelöst. Hinweise auf einen Cyberangriff lagen dort nicht vor.
Auch Senator Mark Warner, der führende Demokrat im Geheimdienstausschuss des US-Senats, verwies darauf, dass die untersuchten technischen Ausfälle nicht auf Hackerangriffe zurückzuführen seien.
Politisch wächst dennoch der Druck auf die amerikanische Regierung, die Widerstandsfähigkeit zentraler IT-Systeme zu verbessern. Besonders bei Behörden, die mit Polizeiinformationen, Finanztransaktionen oder kritischer Infrastruktur arbeiten, können Sicherheitslücken weit über den unmittelbaren technischen Schaden hinausreichen.
US-Rechnungshof warnt vor Schwachstellen im Agrarsektor
Wie aktuell das Problem ist, zeigt ein Bericht des amerikanischen Rechnungshofs Government Accountability Office (GAO), der am 19. November 2026 veröffentlicht wurde.
Die Prüfer untersuchten die Cybersicherheit des amerikanischen Lebensmittel- und Landwirtschaftssektors. Ihr Ergebnis: Das Landwirtschaftsministerium und die Lebensmittelaufsicht FDA haben verschiedene Anforderungen an die Cybersicherheit noch nicht vollständig umgesetzt. Dazu gehören auch Maßnahmen zur Vorbereitung auf Notfälle.
Beide Behörden verwiesen gegenüber den Prüfern auf begrenzte personelle und finanzielle Ressourcen. Der Bericht beschreibt damit strukturelle Schwächen, die unabhängig vom aktuellen Angriff bestehen.
Der GAO-Bericht zur Cybersicherheit der amerikanischen Lebensmittel- und Landwirtschaftsbranche unterstreicht die wirtschaftliche Bedeutung solcher Risiken.
Der Rechnungshof erinnert unter anderem an einen Ransomware-Angriff aus dem Jahr 2021, der die Produktion eines großen Fleischverarbeiters beeinträchtigte. Das Beispiel verdeutlicht, dass digitale Angriffe auf Unternehmen der Lebensmittelwirtschaft auch reale Produktions- und treffen können.
Der Bericht ist jedoch kein Nachweis dafür, dass die vom GAO beschriebenen Defizite den aktuellen USDA-Angriff ermöglicht haben.
Welche Folgen könnten die Angriffe für die USA haben?
Die beiden Vorfälle betreffen unterschiedliche Aufgaben des amerikanischen Staates, machen aber eine gemeinsame Abhängigkeit sichtbar: Wesentliche staatliche Leistungen beruhen auf vernetzten Datenbanken und zuverlässig verfügbaren IT-Systemen.
Beim FBI steht die Vertraulichkeit und Integrität polizeilicher Informationen im Mittelpunkt. Beim Landwirtschaftsministerium geht es zusätzlich um die Verfügbarkeit von Verwaltungsleistungen und die Sicherheit staatlicher Zahlungsprozesse.
Für die Wirtschaft wären vor allem länger anhaltende Unterbrechungen relevant. Verzögerte Agrarzahlungen könnten die Liquiditätsplanung betroffener Betriebe erschweren. Ein nachgewiesener Zugriff auf weitere USDA-Systeme würde die Bewertung des Vorfalls zusätzlich verändern. Bislang liegen jedoch keine belastbaren Zahlen zu einem möglichen finanziellen Gesamtschaden vor.
Auch geopolitische Schlussfolgerungen wären zum jetzigen Zeitpunkt verfrüht. Weder ein ausländischer Staat noch eine bestimmte Hackergruppe wurde öffentlich belastbar als Urheber der aktuellen Angriffe identifiziert.
Entscheidend werden deshalb die weiteren Untersuchungsergebnisse sein: Welche Zugriffsrechte erlangten die Täter, welche Informationen waren betroffen und wie konnten die Sicherheitssysteme überwunden werden?
Bis diese Fragen geklärt sind, bleibt insbesondere beim FBI offen, ob aus dem mutmaßlichen Eindringen in die Fahndungsinfrastruktur tatsächlich ein größerer Datenverlust oder eine Beeinträchtigung der polizeilichen Informationsqualität entstanden ist.
21.11.2026 - Tobias Dalacker - edelmetalle-aktuell@muenzkauf.de
Weitere Artikel
Ihre Bewertung, Ihr Kommentar oder Ihre Frage
Bewertungen und Kommentare
Quelle: https://blog.muenzkauf.de/Hackerangriffe-auf-FBI-und-US-Agrarministerium--was-bekannt-ist-21112026t